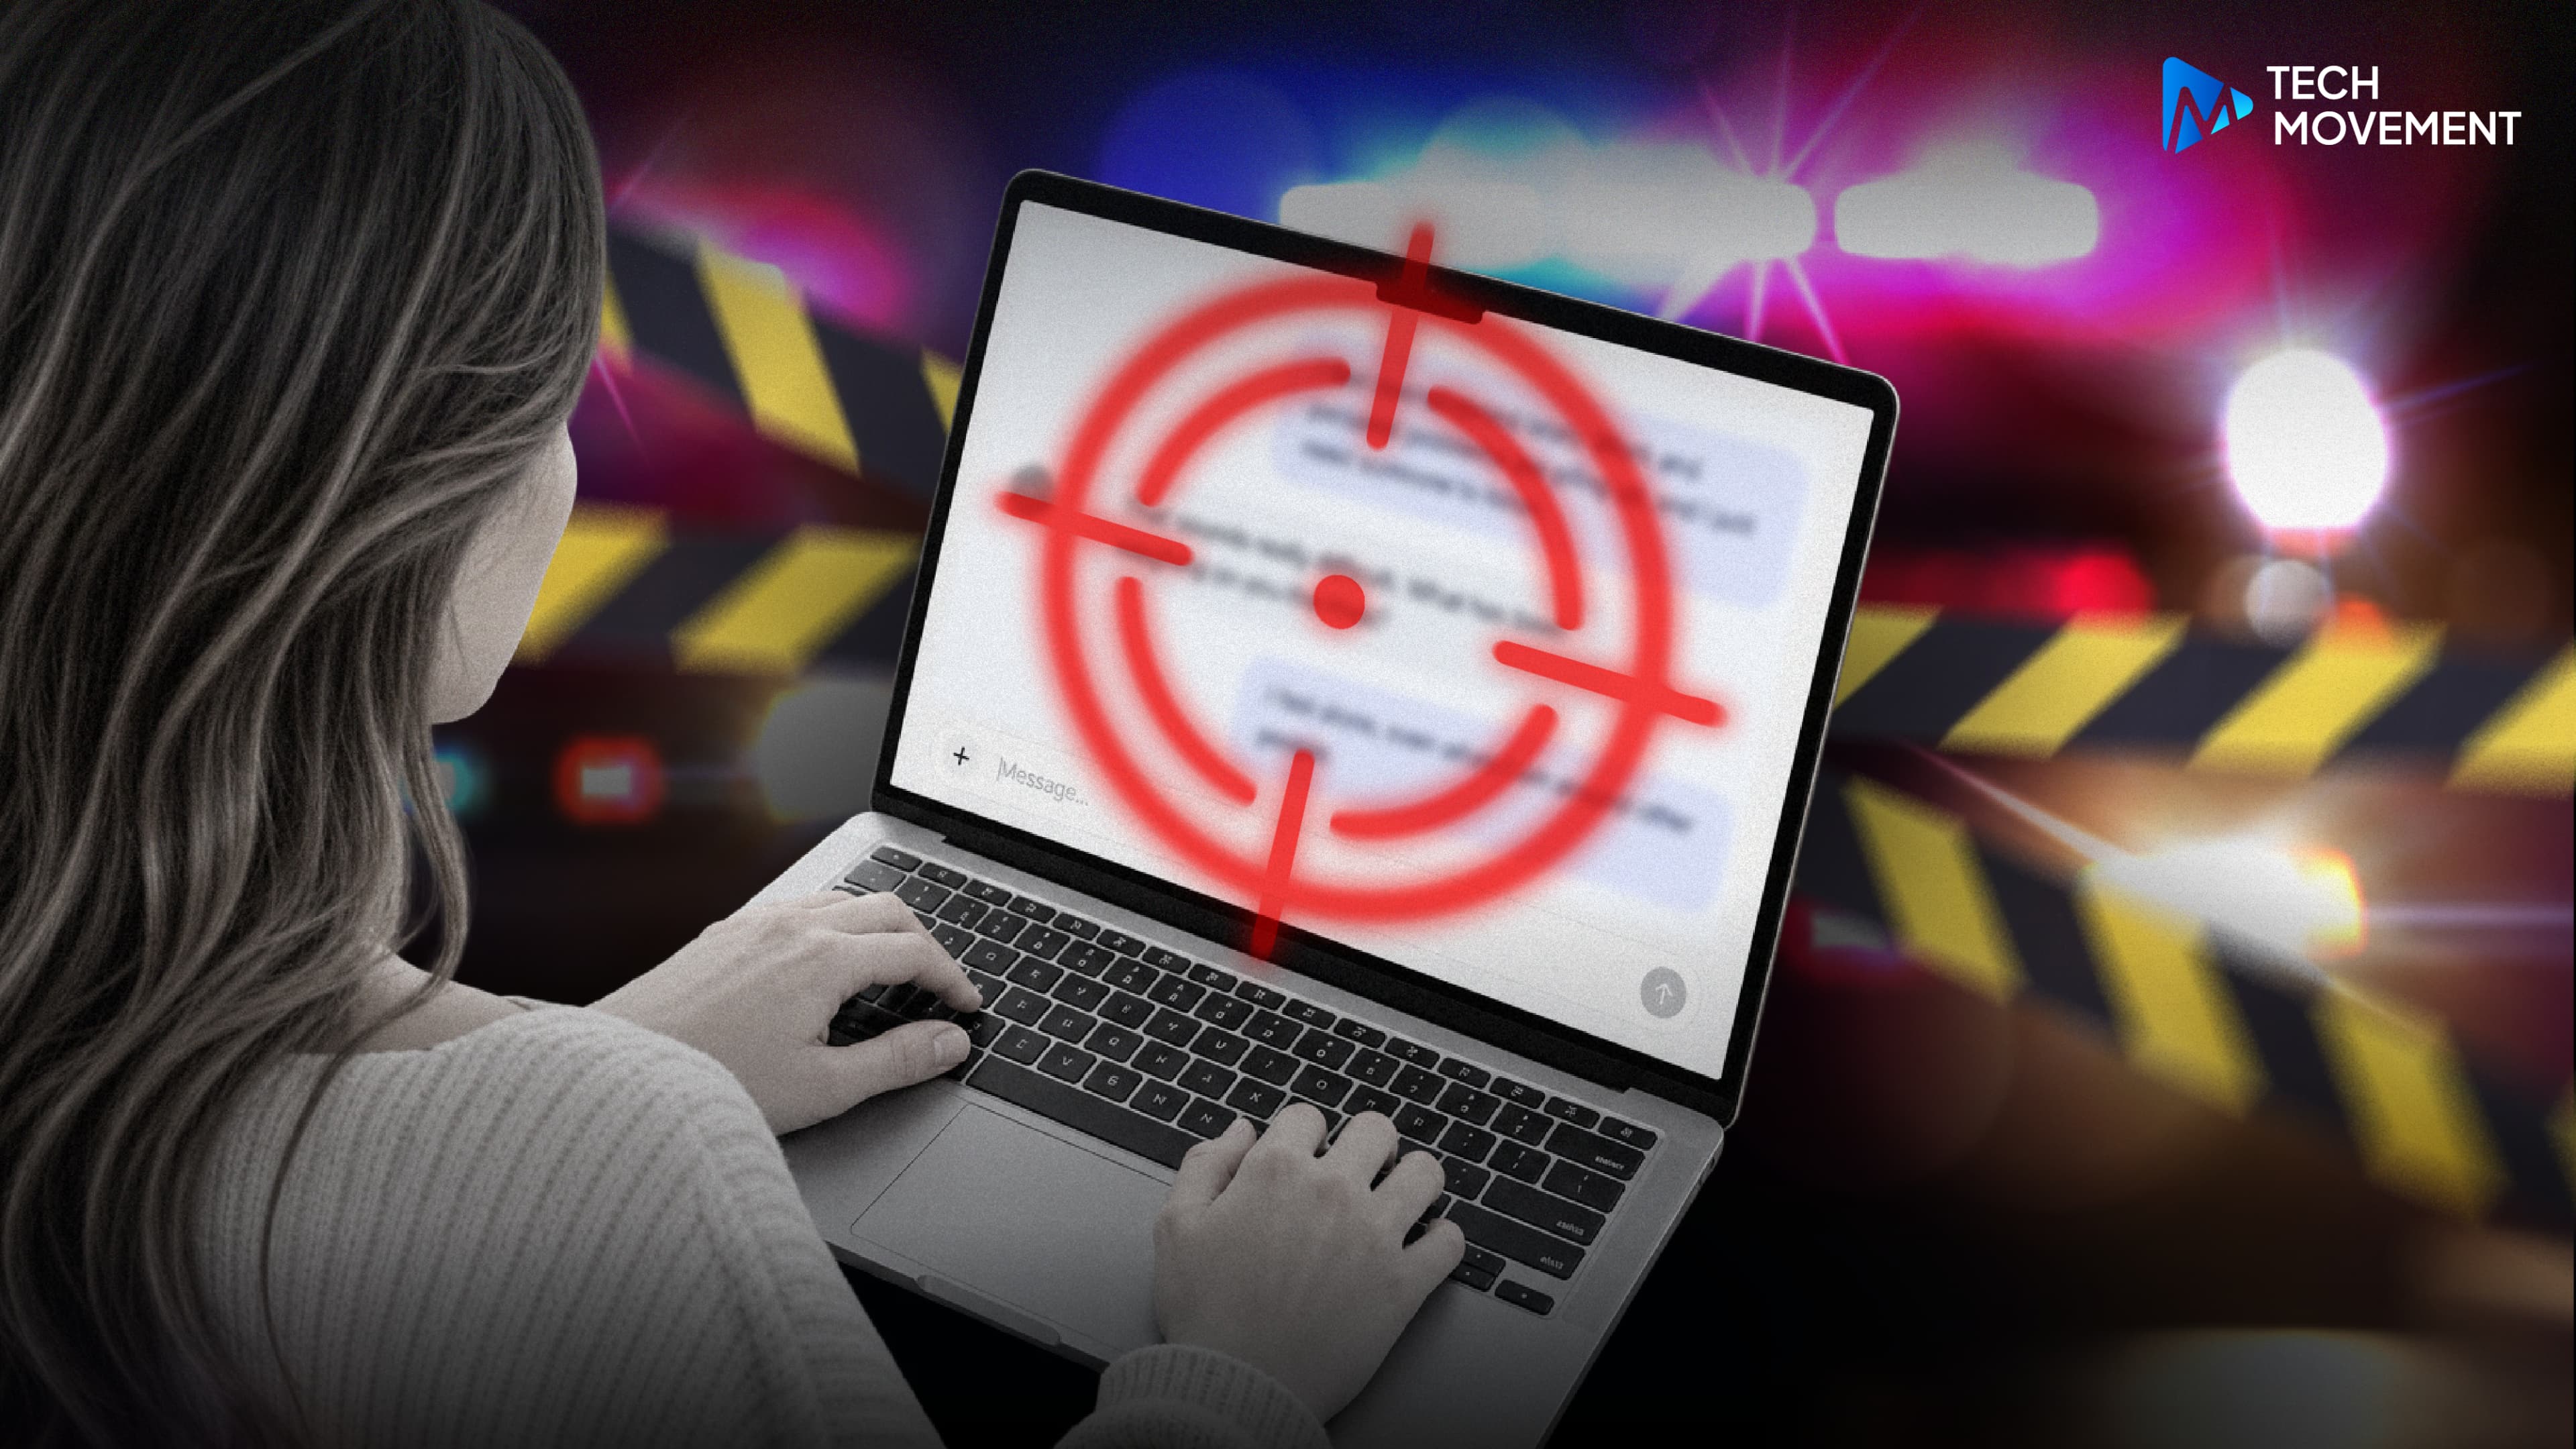


เมื่อ AI กลายเป็นพื้นที่ระบายเรื่องส่วนตัว
หลายคนใช้ AI เป็นมากกว่าเป็นเครื่องมือช่วยทำงาน ทั้งขอคำปรึกษาเรื่องความสัมพันธ์ ระบายความรู้สึก หรือบันทึกความคิดคล้ายๆไดอารี่ เพราะ AI พร้อมรับฟังและตอบกลับโดยไม่แสดงท่าทีตัดสิน
แม้เราจะรู้สึกว่า AI เป็น “พื้นที่ส่วนตัว” แต่ความเป็นจริงอาจไม่ได้เป็นเช่นนั้นเสมอไป อย่างกรณีหญิงชาวฟลอริดาที่ถูกจับกุม หลังมีรายงานว่าเธอพิมพ์ข้อความข่มขู่ผ่าน Claude จึงชวนให้ตั้งคำถามว่าบทสนทนาที่เราคิดว่าเป็นเรื่องส่วนตัว แท้จริงแล้วมีใครบ้างที่สามารถเข้าถึงได้
จากไดอารี่ AI สู่การจับกุม?
Decrypt รายงานเมื่อวันที่ 5 ตุลาคม 2026 ว่า คาร์ลี มิเชลล์ เฮลเลอร์ หญิงชาวฟลอริดา ถูกจับกุมหลังถูกกล่าวหาว่าพิมพ์ข้อความข่มขู่สำนักงานนายอำเภอผ่าน Claude แชทบอทของ Anthropic
ระบบความปลอดภัยของ Anthropic ตรวจพบข้อความที่พูดถึงการก่อเหตุยิง จึงส่งให้ทีมงานตรวจสอบและแจ้งตำรวจ ก่อนเจ้าหน้าที่จะเข้าจับกุมเธอที่บ้าน และตั้งข้อหาข่มขู่ใช้ความรุนแรงเป็นลายลักษณ์อักษร แต่คดีนี้ยังอยู่ในกระบวนการยุติธรรม การถูกจับกุมจึงไม่ได้หมายความว่าเธอมีความผิดแล้ว
แชทที่คุยกับ AI ยังเป็นความลับอยู่ไหม?
กรณีนี้ทำให้หลายคนสงสัยว่า ทำไมการพิมพ์คุยกับ AI ถึงนำไปสู่การจับกุมได้ และรัฐบาลสามารถเข้าถึงบทสนทนาของเราได้หรือไม่
ซึ่งจากรายงาน ยังไม่มีหลักฐานว่ารัฐบาลเข้าถึงทุกบทสนทนาของผู้ใช้ AI โดยตรง แต่กรณีนี้เกิดจากระบบของ Anthropic ตรวจพบข้อความ ก่อนส่งให้ทีมงานตรวจสอบและแจ้งตำรวจ
หากดูจากเงื่อนไขการใช้งานและนโยบายความเป็นส่วนตัวของ Anthropic บริษัทผู้พัฒนา Claude ระบุว่า อาจเปิดเผยข้อมูลของผู้ใช้ให้หน่วยงานรัฐ ตำรวจ หรือศาลได้ในบางกรณี เช่น เมื่อมีคำขอที่ถูกต้องตามกฎหมาย หรือเมื่อต้องป้องกันอันตรายร้ายแรง
แต่จากเหตุการณ์นี้ต้องแยกให้ออกระหว่าง กรณีที่บริษัทตรวจพบความเสี่ยงและแจ้งตำรวจเอง กับ กรณีที่เจ้าหน้าที่ขอข้อมูลจากบริษัท เพราะเป็นคนละกระบวนการกัน
โดยทั่วไป การขอข้อมูลจากรัฐบาลต้องมีขั้นตอนทางกฎหมายรองรับ เช่น หมายเรียกหรือหมายค้น แต่ในกรณีฉุกเฉินที่เสี่ยงต่อการบาดเจ็บหรือเสียชีวิต อาจมีข้อยกเว้นได้ ขณะเดียวกัน บริษัทก็อาจปฏิเสธคำขอที่กว้างเกินไปหรือไม่ชัดเจนได้เช่นกัน
เรื่องนี้จึงไม่ได้หมายความว่ารัฐบาลจะเปิดดูบทสนทนาของเราได้ตามใจ แต่ก็ทำให้เห็นว่า
สิ่งที่เราคุยกับ AI ไม่ได้รับประกันว่าจะเป็นความลับตลอดไป ดังนั้น ก่อนพิมพ์ข้อมูลส่วนตัวหรือเรื่องละเอียดอ่อนลงไป เราควรคิดและไตร่ตรองให้ดีก่อน
ระบบความปลอดภัยกับข้อจำกัดของการตั้งค่าความเป็นส่วนตัว
การตรวจสอบความเสี่ยงไม่ได้มีแค่ Claude เท่านั้น เพราะ OpenAI ผู้พัฒนา ChatGPT ก็มีระบบตรวจจับข้อความที่อาจผิดกฎหรือเป็นอันตรายเช่นกัน หากระบบพบข้อความที่น่าสงสัย บทสนทนานั้นอาจถูกส่งให้เจ้าหน้าที่ตรวจสอบ และหากพบว่ามีภัยคุกคามต่อผู้อื่น บริษัทก็อาจแจ้งตำรวจได้ตามความเหมาะสม
แต่นั่นก็ไม่ได้หมายความว่าทุกบทสนทนาที่เราคุยกับ AI จะถูกส่งให้ตำรวจ เพราะแต่ละแพลตฟอร์มมีเงื่อนไขและวิธีจัดการข้อมูลที่แตกต่างกัน ผู้ใช้จึงควรอ่านนโยบายความเป็นส่วนตัวของบริการที่ตัวเองใช้อยู่
อีกเรื่องที่ควรรู้คือ การตั้งค่าความเป็นส่วนตัวไม่ได้ครอบคลุมทุกอย่าง เช่น นโยบายของ Anthropic ระบุว่า ผู้ใช้สามารถเลือกได้ว่าจะให้บริษัทนำบทสนทนาไปใช้พัฒนา AI หรือไม่ แต่หากบทสนทนาถูกระบบตั้งข้อสังเกตว่าอาจมีเนื้อหาที่เป็นอันตราย บริษัทก็ยังอาจนำข้อมูลนั้นไปใช้ปรับปรุงระบบตรวจจับความเสี่ยงได้ตามเงื่อนไขที่กำหนด
พูดง่าย ๆ คือ การปิดไม่ให้ AI นำข้อมูลไปฝึกโมเดล ไม่ได้หมายความว่าบทสนทนาของเราจะไม่มีทางถูกตรวจสอบหรือเปิดเผยได้เลย โดยเฉพาะในกรณีที่เกี่ยวข้องกับความปลอดภัยหรือมีข้อกำหนดทางกฎหมาย
หาสมดุลระหว่างความปลอดภัยกับความเป็นส่วนตัว
กรณีนี้ก็ชวนให้เราคิดว่า ก่อนพิมพ์อะไรลงไปใน AI เราควรไตร่ตรองให้ดีก่อน เพราะแม้จะเป็นเพียงการระบายความรู้สึกหรือพิมพ์สิ่งที่คิดออกมาโดยไม่ได้ตั้งใจ แต่ข้อความเหล่านั้นก็อาจส่งผลต่อตัวเราได้ หากเนื้อหาถูกมองว่าเป็นภัยคุกคามหรือเกี่ยวข้องกับความปลอดภัย
ในอีกมุมหนึ่ง การที่ระบบตรวจพบความเสี่ยงและมีการแจ้งเจ้าหน้าที่เข้ามาตรวจสอบ ก็อาจช่วยป้องกันเหตุร้ายที่อาจเกิดขึ้นได้เช่นกัน เพราะหากมีภัยคุกคามที่น่าเชื่อถือ การตรวจสอบอย่างเหมาะสมอาจช่วยให้ปัญหาได้รับการจัดการก่อนที่จะมีใครได้รับบาดเจ็บ
สุดท้ายแล้ว การใช้ AI ก็คงไม่ใช่แค่เรื่องของความเป็นส่วนตัว แต่ยังเกี่ยวข้องกับความรับผิดชอบต่อสิ่งที่เราสื่อสารออกไปด้วย เราจึงควรคิดให้รอบคอบก่อนพิมพ์ ขณะเดียวกัน ระบบตรวจสอบก็ต้องมีขอบเขตที่ชัดเจน เพื่อสร้างสมดุลระหว่างความปลอดภัยกับสิทธิความเป็นส่วนตัวของผู้ใช้ด้วยเช่นกัน
แท็กที่เกี่ยวข้อง
ข่าวที่เกี่ยวข้อง
รัฐจับมือ IMF-World Bank เปิดแผน “Bangkok Blueprint” ปกป้องระบบการเงินจากภัยไซเบอร์
รัฐบาลร่วมกับกองทุนการเงินระหว่างประเทศ (IMF) และกลุ่มธนาคารโลก (World Bank) เปิดแผนแนวทาง “Bangkok Blueprint for Fraud-Resilient Financial Services” ภายใต้การประชุมประจำปี IMF-World Bank 2026 เพื่อยกระดับมาตรการป้องกันจากภัยไซเบอร์และกลโกงทางการเงินข้ามชาติ
 14 ชั่วโมงที่แล้ว
รัฐจับมือ IMF-World Bank เปิดแผน “Bangkok Blueprint” ปกป้องระบบการเงินจากภัยไซเบอร์
14 ชั่วโมงที่แล้ว
ธนาคารทั่วโลกถูกจับตา! หลังหน่วยงานสั่งตรวจ AI ขั้นสูง เสี่ยงสั่นคลอนระบบการเงิน
16 ชั่วโมงที่แล้ว
จะเกิดอะไรขึ้นเมื่อธนาคารเริ่มใช้ AI ประเมินความสามารถทางการเงินก่อนปล่อยกู้
16 ชั่วโมงที่แล้ว