

สังคม
รมว.ความมั่นคงสหรัฐฯ เผยอิหร่านมุ่งโจมตีโครงสร้างพื้นฐาน จับตาความเสี่ยงต่อระบบเศรษฐกิจ

19 พฤศจิกายน 2569
สงครามระหว่างประเทศกำลังขยายจากสนามรบทางทหารสู่โลกไซเบอร์ โดยมุ่งโจมตีโครงสร้างพื้นฐานสำคัญอย่างไฟฟ้า ประปา ธนาคาร และการขนส่ง ซึ่งปัจจุบันล้วนพึ่งพาระบบดิจิทัลในการควบคุมและให้บริการ
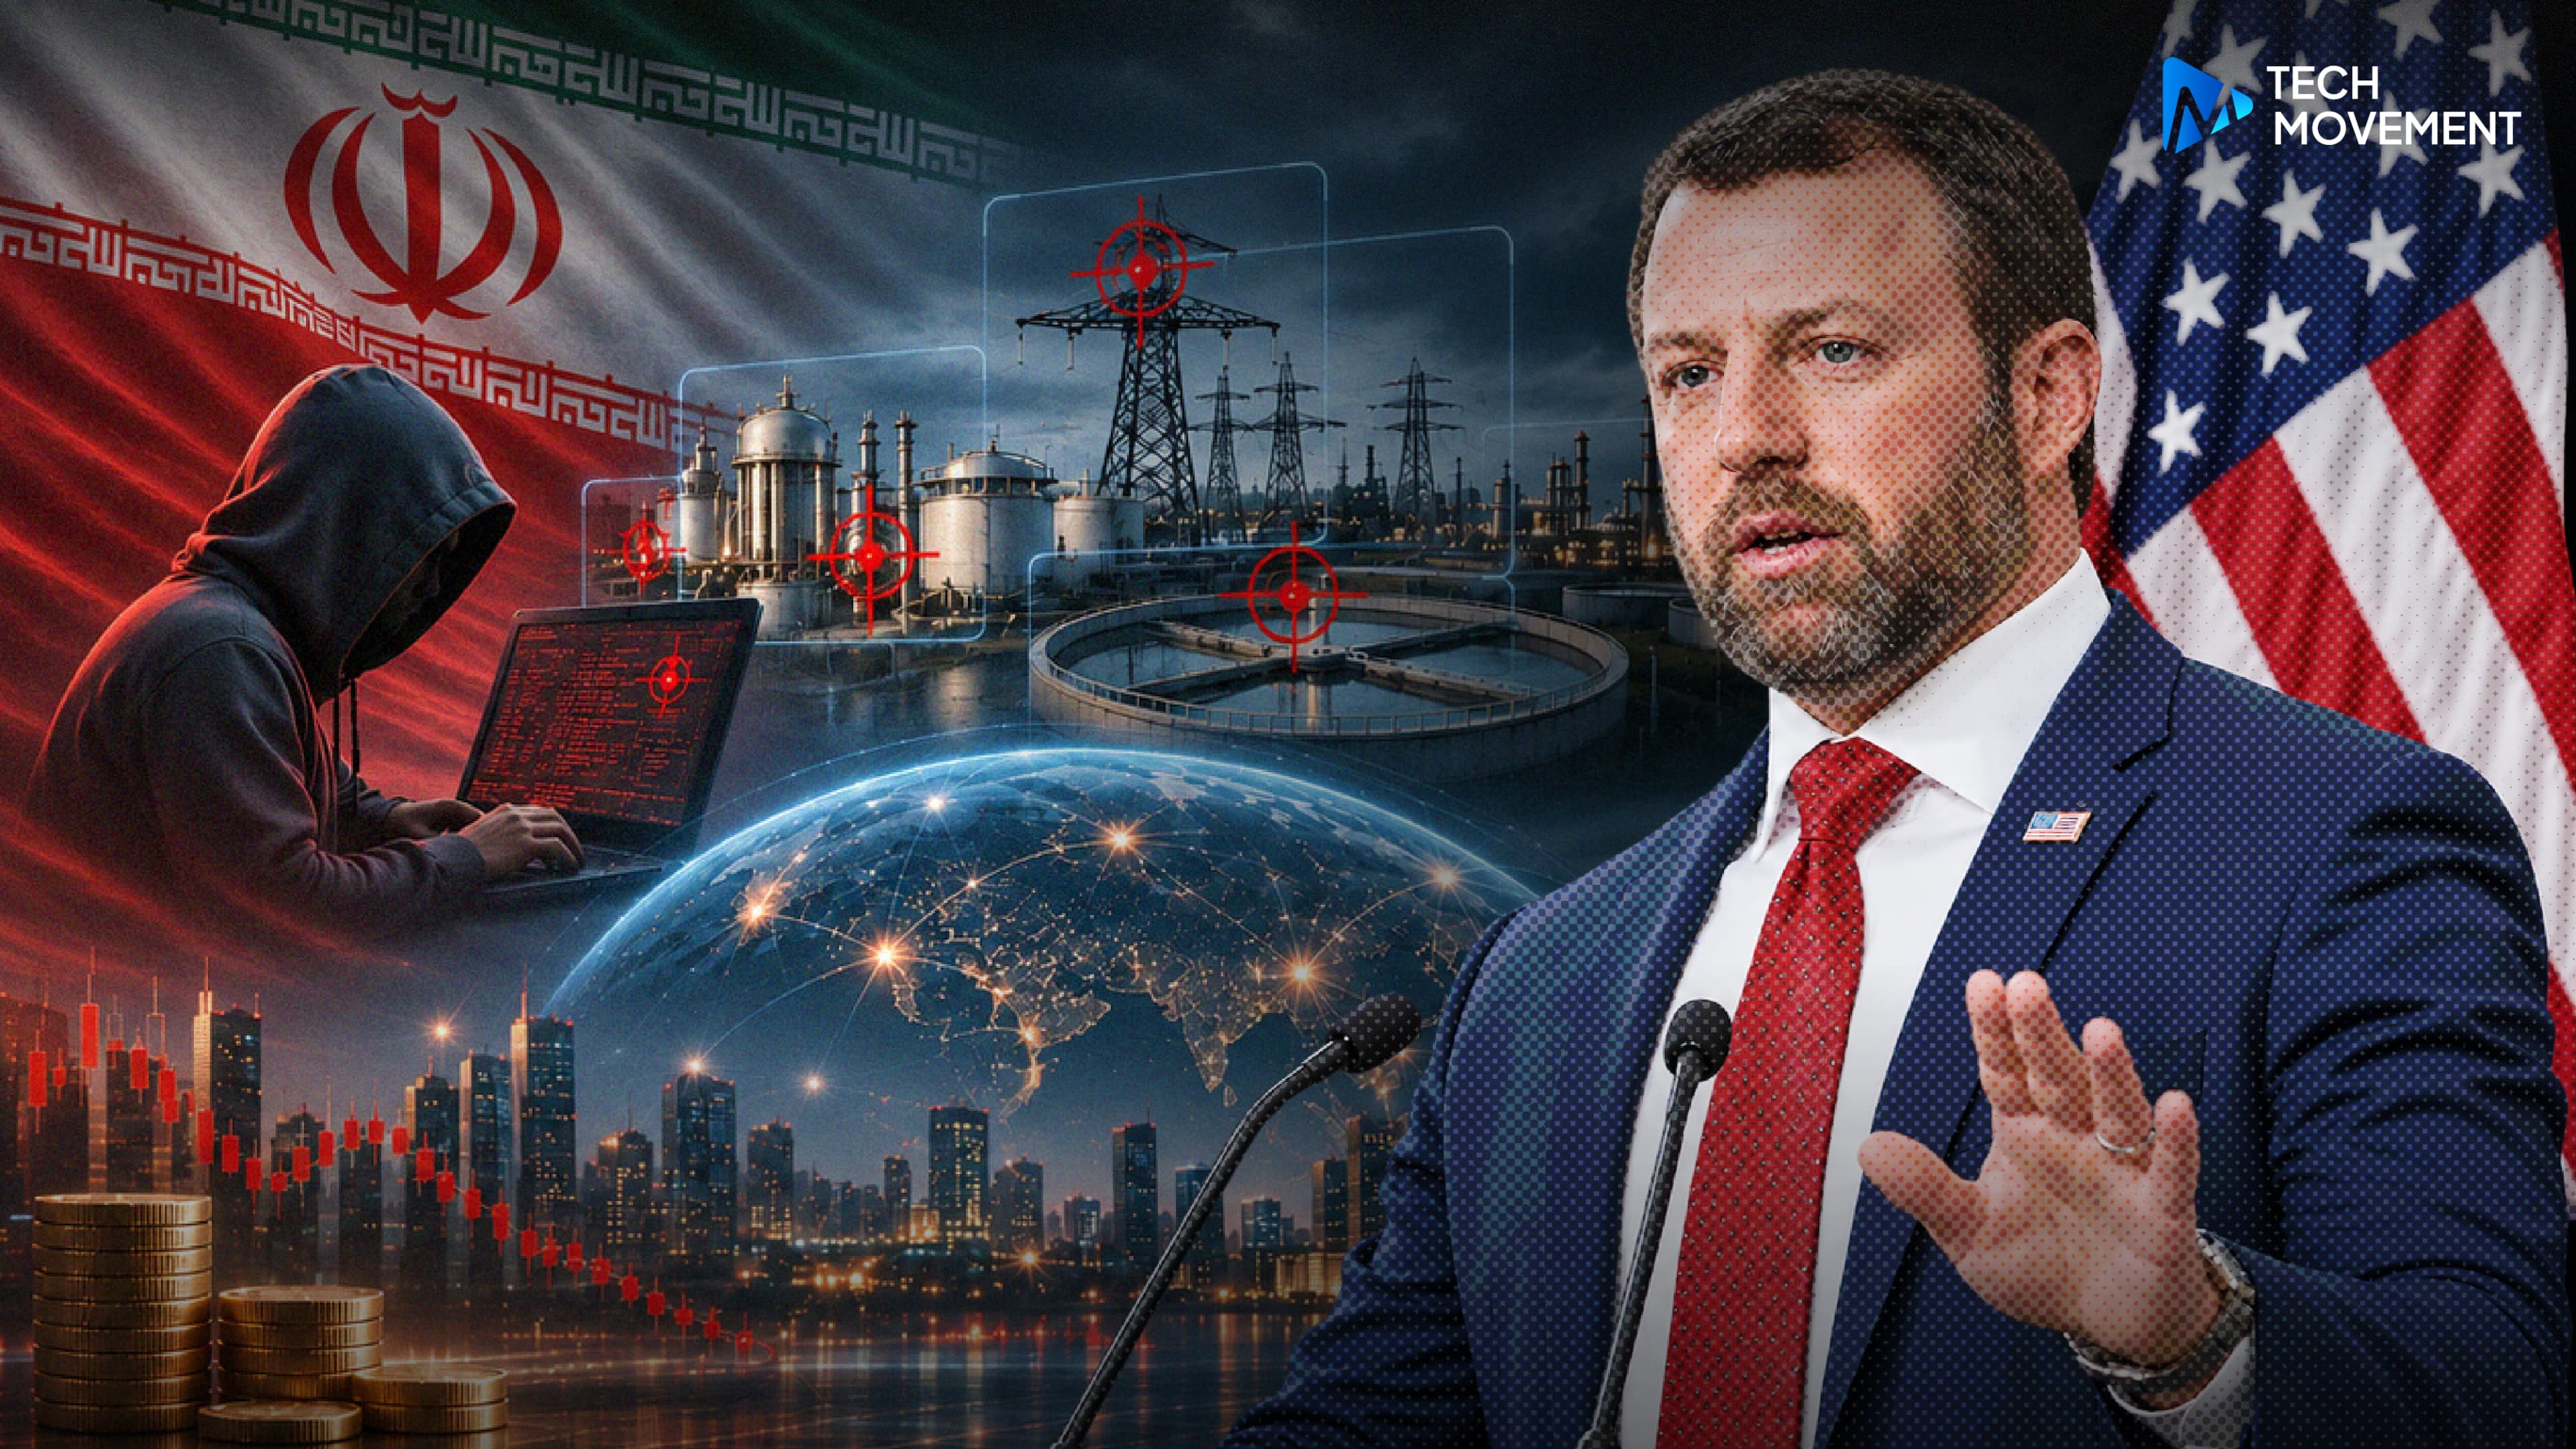
อย่างล่าสุด Markwayne Mullin รัฐมนตรีว่าการกระทรวงความมั่นคงแห่งมาตุภูมิ (DHS) เผยต่อสภาคองเกรสว่า นับตั้งแต่สงครามกับอิหร่านเริ่มขึ้นในเดือน ก.พ. 69 กลุ่มแฮกเกอร์ที่เชื่อมโยงกับอิหร่าน พยายามโจมตีโครงสร้างพื้นฐานสำคัญของสหรัฐฯ ทั้งด้านพลังงาน น้ำ การเงิน สาธารณสุข และการขนส่ง
เมื่อโครงสร้างพื้นฐานสำคัญ “ตกเป็นเป้าหมายไซเบอร์”
ก่อนหน้านี้ FBI, CISA และ NSA ของสหรัฐฯ เคยเตือนว่า กลุ่มแฮกเกอร์ที่เชื่อมโยงกับอิหร่านกำลังพยายามเจาะอุปกรณ์ควบคุมเครื่องจักรที่เชื่อมต่ออินเทอร์เน็ต โดยเฉพาะ Programmable Logic Controller (PLC) ที่ใช้สั่งงานเครื่องจักรและควบคุมกระบวนการผลิตโดยอัตโนมัติ
การโจมตีที่ตรวจพบ มีตั้งแต่การแก้ไขไฟล์ควบคุม เปลี่ยนข้อมูลบนหน้าจอแสดงผล ไปจนถึงทำให้ระบบของบางหน่วยงานขัดข้องและเกิดความเสียหายทางการเงิน
อุปกรณ์ควบคุมอุตสาหกรรมจากผู้ผลิตอย่าง Rockwell Automation, Schneider Electric และ Siemens เป็นกลุ่มอุปกรณ์ที่หน่วยงานความมั่นคงสหรัฐฯ เฝ้าระวัง เพราะมีการพบช่องโหว่จากหลายสาเหตุ เช่น การเปิดให้เข้าถึงอุปกรณ์ผ่านอินเทอร์เน็ตโดยตรง การใช้รหัสผ่านที่คาดเดาได้ง่าย และการไม่อัปเดตระบบ
เพราะหากระบบเหล่านี้ถูกโจมตี ผลกระทบอาจเกิดขึ้นกับบริการที่คนทั่วไปต้องพึ่งพา เช่น การเจาะระบบโรงไฟฟ้าอาจกระทบการจ่ายไฟให้โรงงาน โรงพยาบาล และระบบสื่อสาร ส่วนการโจมตีระบบประปาอาจทำให้การผลิตและจ่ายน้ำสะอาดขัดข้อง ขณะที่ภาคการเงินก็อาจเผชิญปัญหาธุรกรรมและบริการหยุดชะงักได้เช่นกัน
เมื่อภัยไซเบอร์กลายเป็นความเสี่ยงทางเศรษฐกิจ
การโจมตีทางไซเบอร์เป็นเครื่องมือกดดันประเทศคู่ขัดแย้งได้โดยไม่ต้องใช้กำลังทหาร เป้าหมายอาจเป็นระบบสำคัญที่ขับเคลื่อนเศรษฐกิจ ที่หากถูกโจมตีก็อาจกระทบต่อภาคธุรกิจ การผลิต การค้า และบริการสาธารณะ ซึ่งไม่จำเป็นต้องทำให้ระบบทั้งประเทศหยุดทำงาน เพียงทำให้โรงงานบางแห่งต้องหยุดผลิต ธุรกิจทำธุรกรรมไม่ได้ หรือโรงพยาบาลต้องปรับวิธีให้บริการ ก็สร้างต้นทุนทางเศรษฐกิจได้แล้ว
นอกจากอิหร่านแล้ว จีน รัสเซีย และเกาหลีเหนือก็เป็นอีกสามประเทศที่สหรัฐฯ ให้ความสำคัญในการติดตามความเคลื่อนไหวทางไซเบอร์ โดยมีรายงานความเคลื่อนไหวทั้งการเจาะระบบเพื่อขโมยข้อมูล และการเข้าถึงเครือข่ายของหน่วยงานรัฐและโครงสร้างพื้นฐานสำคัญ สถานการณ์จึงมีความซับซ้อนมากขึ้น เพราะภัยคุกคามทางไซเบอร์สามารถเกิดขึ้นได้จากหลายประเทศ และมีเป้าหมายแตกต่างกัน
โจทย์สำคัญของรัฐบาลและภาคธุรกิจจึงเป็นการลดช่องโหว่ของระบบ โดยเฉพาะอุปกรณ์ควบคุมอุตสาหกรรมที่เชื่อมต่ออินเทอร์เน็ตหรือใช้งานมานาน ซึ่งอาจมีข้อจำกัดด้านความปลอดภัย
โดยมาตรการป้องกันต้องเริ่มตั้งแต่การจำกัดการเข้าถึงจากภายนอก อัปเดตซอฟต์แวร์ ตรวจสอบความผิดปกติของเครือข่าย ไปจนถึงเตรียมระบบสำรอง เพื่อให้บริการสำคัญยังดำเนินต่อได้หากเกิดการโจมตี
ข่าวที่เกี่ยวข้อง
รู้จัก "บ็อกซ์โฟน" อาวุธลับรุ่นอัปเกรดของแก๊งคอลเซ็นเตอร์ ที่เหนือชั้นกว่าซิมบ็อกซ์
รูปแบบการหลอกลวงทางโทรศัพท์กำลังซับซ้อนขึ้นทุกวัน เมื่อเครือข่ายอาชญากรรมหันมาใช้เทคโนโลยีและอุปกรณ์เฉพาะทาง เพื่อเพิ่มประสิทธิภาพในการก่อเหตุ เกินกว่าการพึ่งพาโทรศัพท์และซิมการ์ดแบบทั่วไป
 8 ชั่วโมงที่แล้ว
รู้จัก "บ็อกซ์โฟน" อาวุธลับรุ่นอัปเกรดของแก๊งคอลเซ็นเตอร์ ที่เหนือชั้นกว่าซิมบ็อกซ์
8 ชั่วโมงที่แล้ว
ศาล UAE สั่งอายัดบัญชีคริปโทฯ 18 บริษัท เร่งกู้คืนสินทรัพย์จากเหตุแฮ็ก Binance
10 ชั่วโมงที่แล้ว