

สังคม
ยุโรปเร่งปิดเว็บไซต์เสี่ยง หลังพบช่องโหว่ร้ายแรงใน PHP กระทบหน่วยงานรัฐและองค์กรหลายแห่ง

22 ตุลาคม 2569
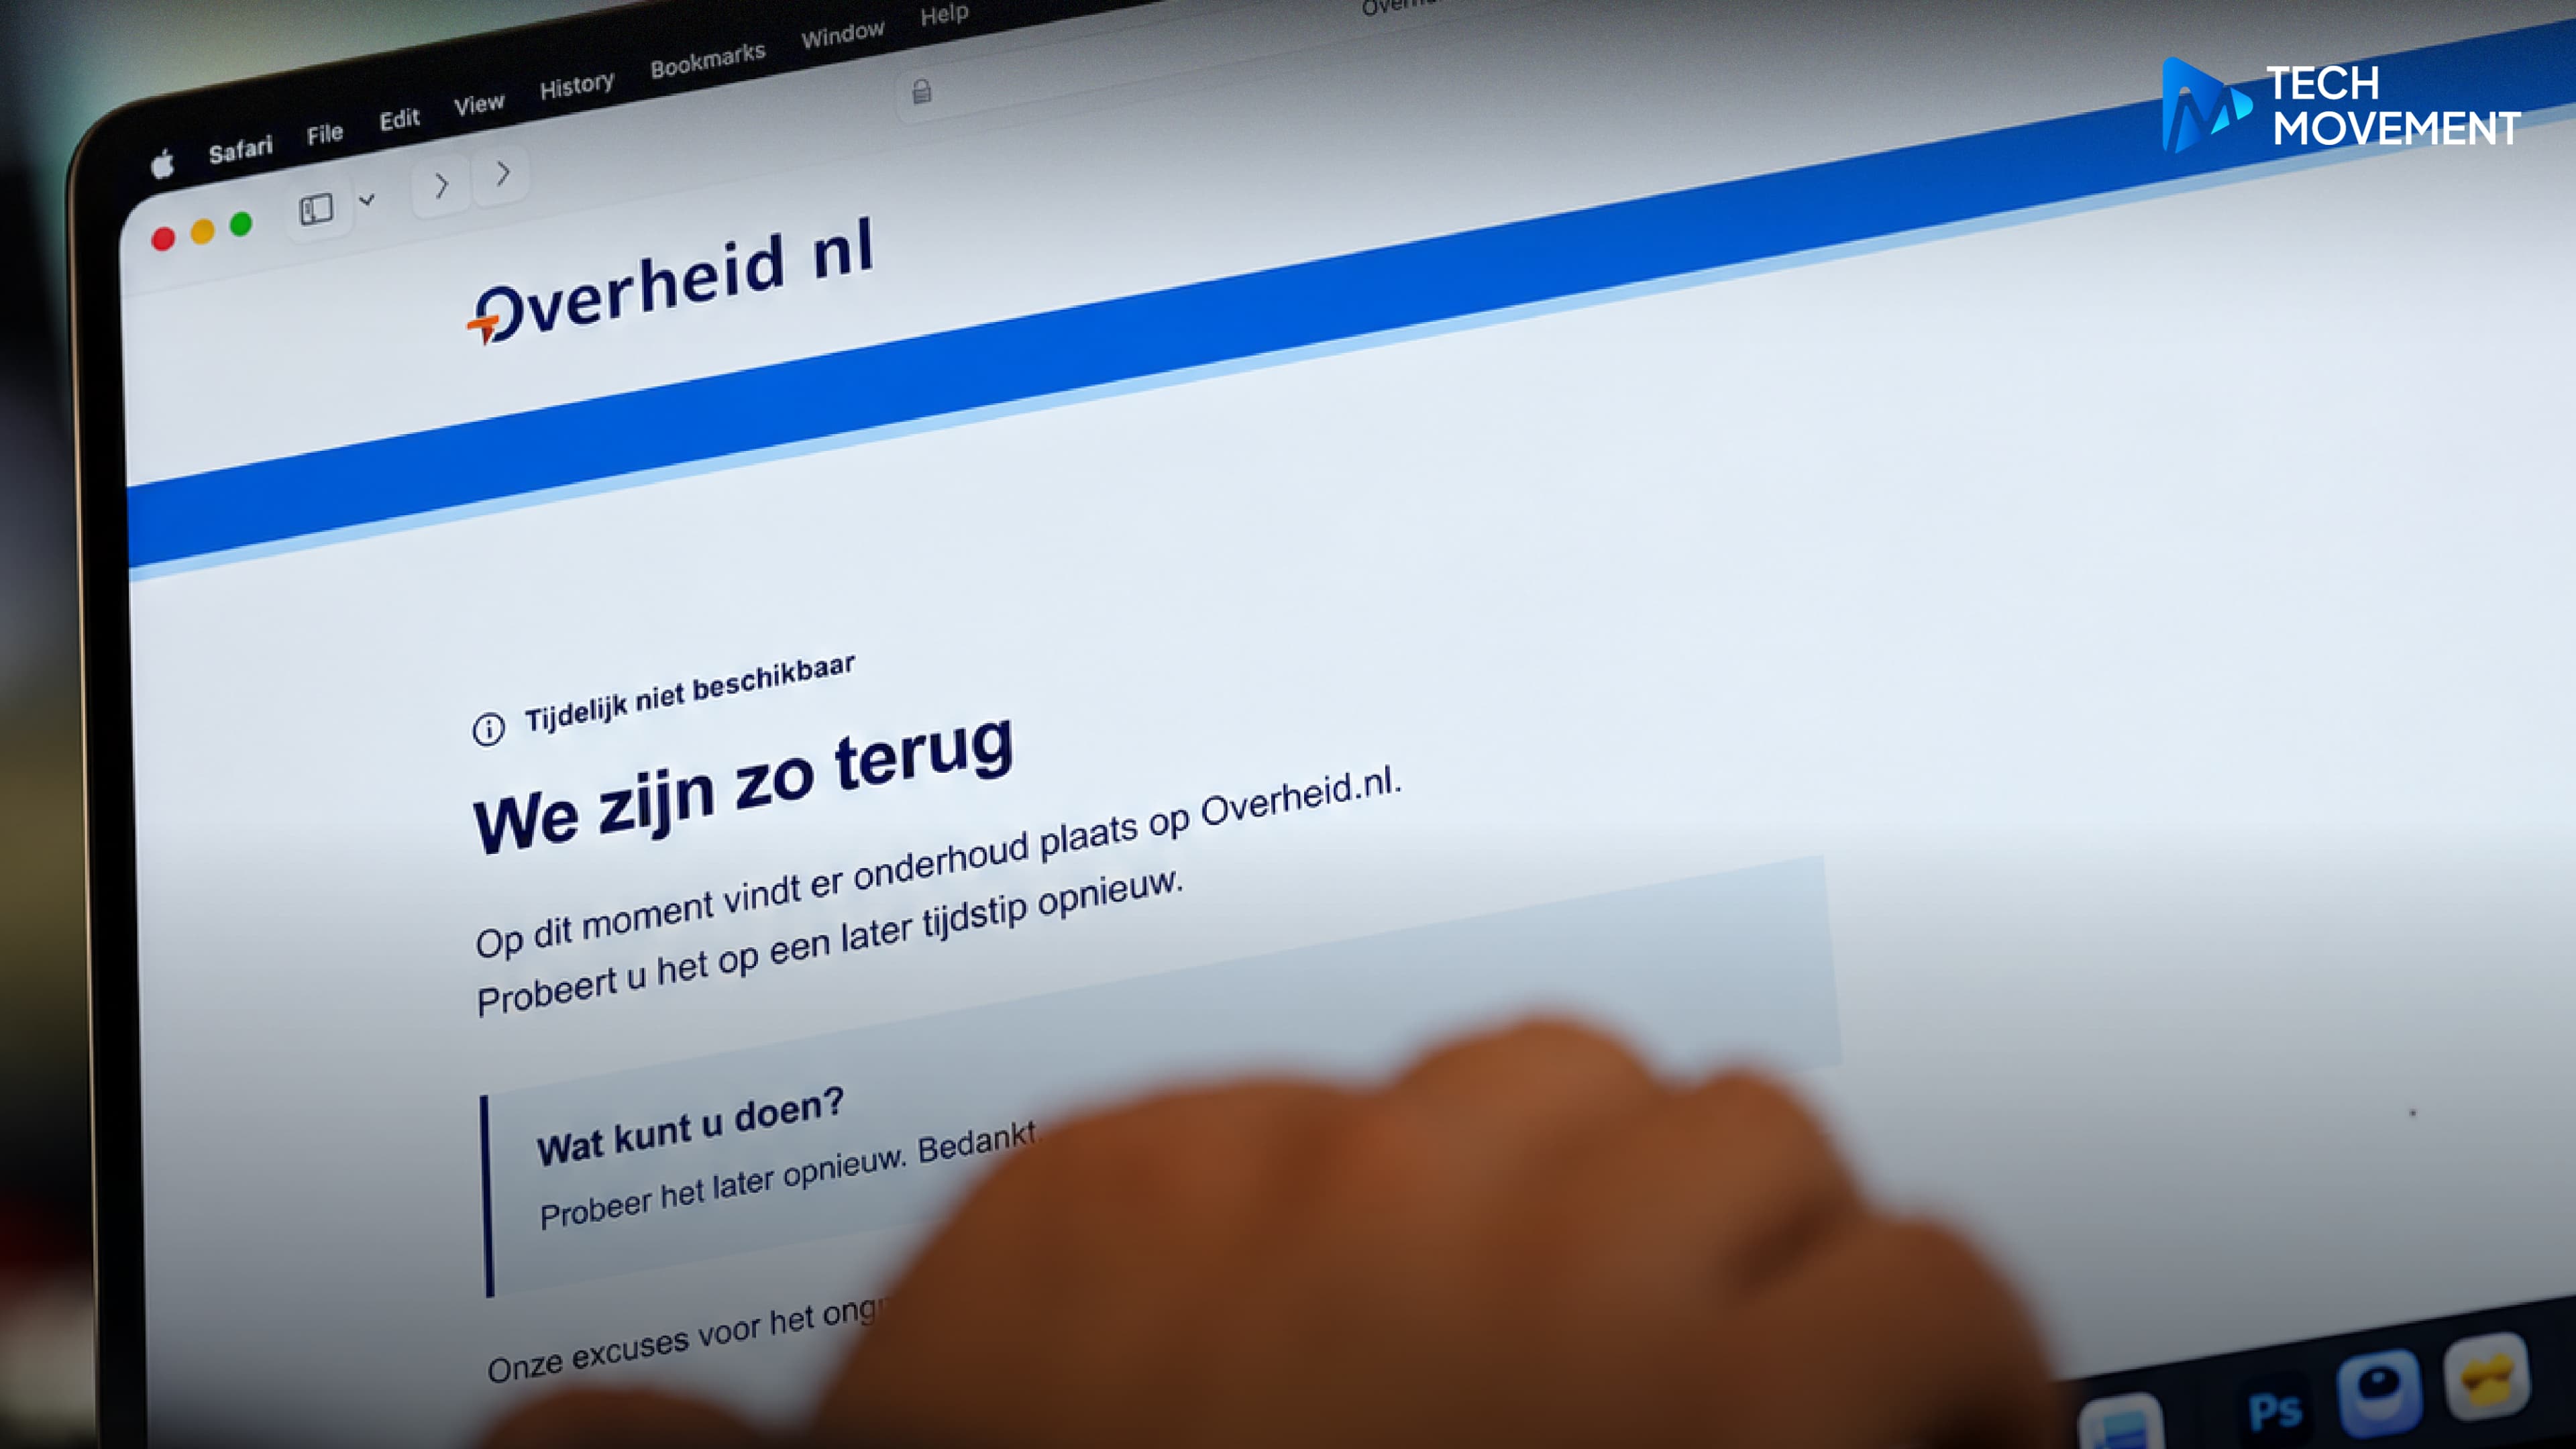
หน่วยงานความมั่นคงไซเบอร์ของสหภาพยุโรป (CERT-EU) ออกคำเตือนให้เว็บไซต์ที่ได้รับผลกระทบจากช่องโหว่ความปลอดภัยใน PHP พิจารณาปิดให้บริการชั่วคราว หากยังไม่สามารถติดตั้งแพตช์แก้ไขได้ทันเวลา หลังตรวจพบช่องโหว่ร้ายแรง 2 รายการ
ซึ่งอาจเปิดทางให้ผู้โจมตีจากระยะไกลเข้าควบคุมการทำงานของเซิร์ฟเวอร์ได้ โดย PHP เป็นภาษาโปรแกรมที่ใช้พัฒนาเว็บไซต์จำนวนมากทั่วโลก รวมถึงเว็บไซต์ที่สร้างด้วยระบบจัดการเนื้อหาอย่าง WordPress, Drupal และ Joomla ทำให้ช่องโหว่ดังกล่าวอาจส่งผลกระทบต่อเว็บไซต์จำนวนมากที่ใช้ซอฟต์แวร์นี้อยู่เบื้องหลัง
ช่องโหว่ทั้งสองรายการได้รับคะแนนความรุนแรง 9.2 จาก 10 ตามมาตรฐาน CVSS เวอร์ชัน 4.0 โดยความเสี่ยงอาจครอบคลุมตั้งแต่การเข้าถึงข้อมูลโดยไม่ได้รับอนุญาต การแก้ไขเนื้อหาบนเว็บไซต์ ไปจนถึงการควบคุมระบบเซิร์ฟเวอร์ ขณะที่ทีมพัฒนา PHP ได้เผยแพร่ชุดอัปเดตเพื่อแก้ไขปัญหาเมื่อวันที่ 21 ต.ค. 69 และเรียกร้องให้ผู้ดูแลระบบเร่งติดตั้งแพตช์โดยเร็ว
มาตรการป้องกันส่งผลให้เว็บไซต์ของหน่วยงานและองค์กรหลายแห่งในยุโรปต้องปิดให้บริการชั่วคราว โดยมีรายงานจากเนเธอร์แลนด์ เยอรมนี ฝรั่งเศส ฟินแลนด์ เบลเยียม และสาธารณรัฐเช็ก ซึ่งรวมถึงเว็บไซต์หน่วยงานรัฐ โรงพยาบาล และองค์กรอื่นๆ
นอกจากนี้ Wikimedia Foundation ยังระบุว่าระบบที่ใช้ PHP ได้รับผลกระทบ และมีการปิดระบบบางส่วนเพื่อจำกัดความเสี่ยง ทั้งนี้ การปิดเว็บไซต์เป็นมาตรการป้องกันล่วงหน้า ไม่ได้หมายความว่าทุกเว็บไซต์ที่ได้รับผลกระทบถูกโจมตีสำเร็จแล้ว
อีกประเด็นที่น่าจับตาคือบทบาทของปัญญาประดิษฐ์ (AI) ในการค้นหาช่องโหว่ โดยบริษัทความปลอดภัยไซเบอร์ Wiz ระบุว่าได้ใช้เครื่องมือ AI จาก Google และ OpenAI ในกระบวนการค้นพบช่องโหว่ครั้งนี้
ขณะเดียวกัน เมื่อมีการเปิดเผยช่องโหว่และเผยแพร่แพตช์แล้ว ผู้โจมตีก็อาจใช้ AI ช่วยวิเคราะห์จุดอ่อนและพัฒนาวิธีโจมตีระบบที่ยังไม่ได้อัปเดตได้เช่นกัน ด้าน Cloudflare ระบุว่าพบความพยายามโจมตีในระยะแรกและกำลังปรับกฎไฟร์วอลล์เพื่อช่วยลดความเสี่ยง โดยมาตรการดังกล่าวเป็นเพียงการป้องกันเพิ่มเติม ไม่สามารถทดแทนการติดตั้งแพตช์ได้
เหตุการณ์นี้สะท้อนให้เห็นว่า ช่องโหว่ในซอฟต์แวร์พื้นฐานที่เว็บไซต์จำนวนมากใช้ร่วมกัน สามารถสร้างความเสี่ยงเป็นวงกว้างต่อบริการดิจิทัลได้ในเวลาอันสั้น ความท้าทายจึงไม่ได้อยู่ที่การค้นพบและแก้ไขช่องโหว่เท่านั้น แต่ยังรวมถึงความสามารถของแต่ละองค์กรในการตรวจสอบระบบและติดตั้งการอัปเดตให้ทันก่อนที่ผู้โจมตีจะฉวยโอกาสจากระบบที่ยังไม่ได้รับการแก้ไข
ที่มา : Reuters
แท็กที่เกี่ยวข้อง
ข่าวที่เกี่ยวข้อง
รัฐเร่งยกระดับดูแลสุขภาพจิตในโรงเรียน เตรียมนำร่อง “ห้องสุขภาพจิตอิเล็กทรอนิกส์” 100 แห่ง พ.ย. นี้!
รัฐบาลเดินหน้ายกระดับการดูแลสุขภาพจิตในสถานศึกษา โดยเตรียมนำร่องจัดตั้ง “ห้องสุขภาพจิตอิเล็กทรอนิกส์” ในโรงเรียน 100 แห่ง เพื่อเพิ่มโอกาสให้นักเรียน นักศึกษา ครู และบุคลากรทางการศึกษาเข้าถึงบริการให้คำปรึกษาและดูแลสุขภาพจิตได้สะดวกขึ้น
 3 ชั่วโมงที่แล้ว
รัฐเร่งยกระดับดูแลสุขภาพจิตในโรงเรียน เตรียมนำร่อง “ห้องสุขภาพจิตอิเล็กทรอนิกส์” 100 แห่ง พ.ย. นี้!
3 ชั่วโมงที่แล้ว
หรือโลกกำลังเข้าสู่ยุคธุรกิจสงคราม? เมื่อ Big Tech เริ่มกลายเป็นผู้กุมเทคโนโลยีทางทหาร
4 ชั่วโมงที่แล้ว
เบื้องหลังการตั้งบริษัทข้อมูลแห่งชาติของจีน กับเกมเปลี่ยนข้อมูลให้เป็นมูลค่าทางเศรษฐกิจ
5 ชั่วโมงที่แล้ว