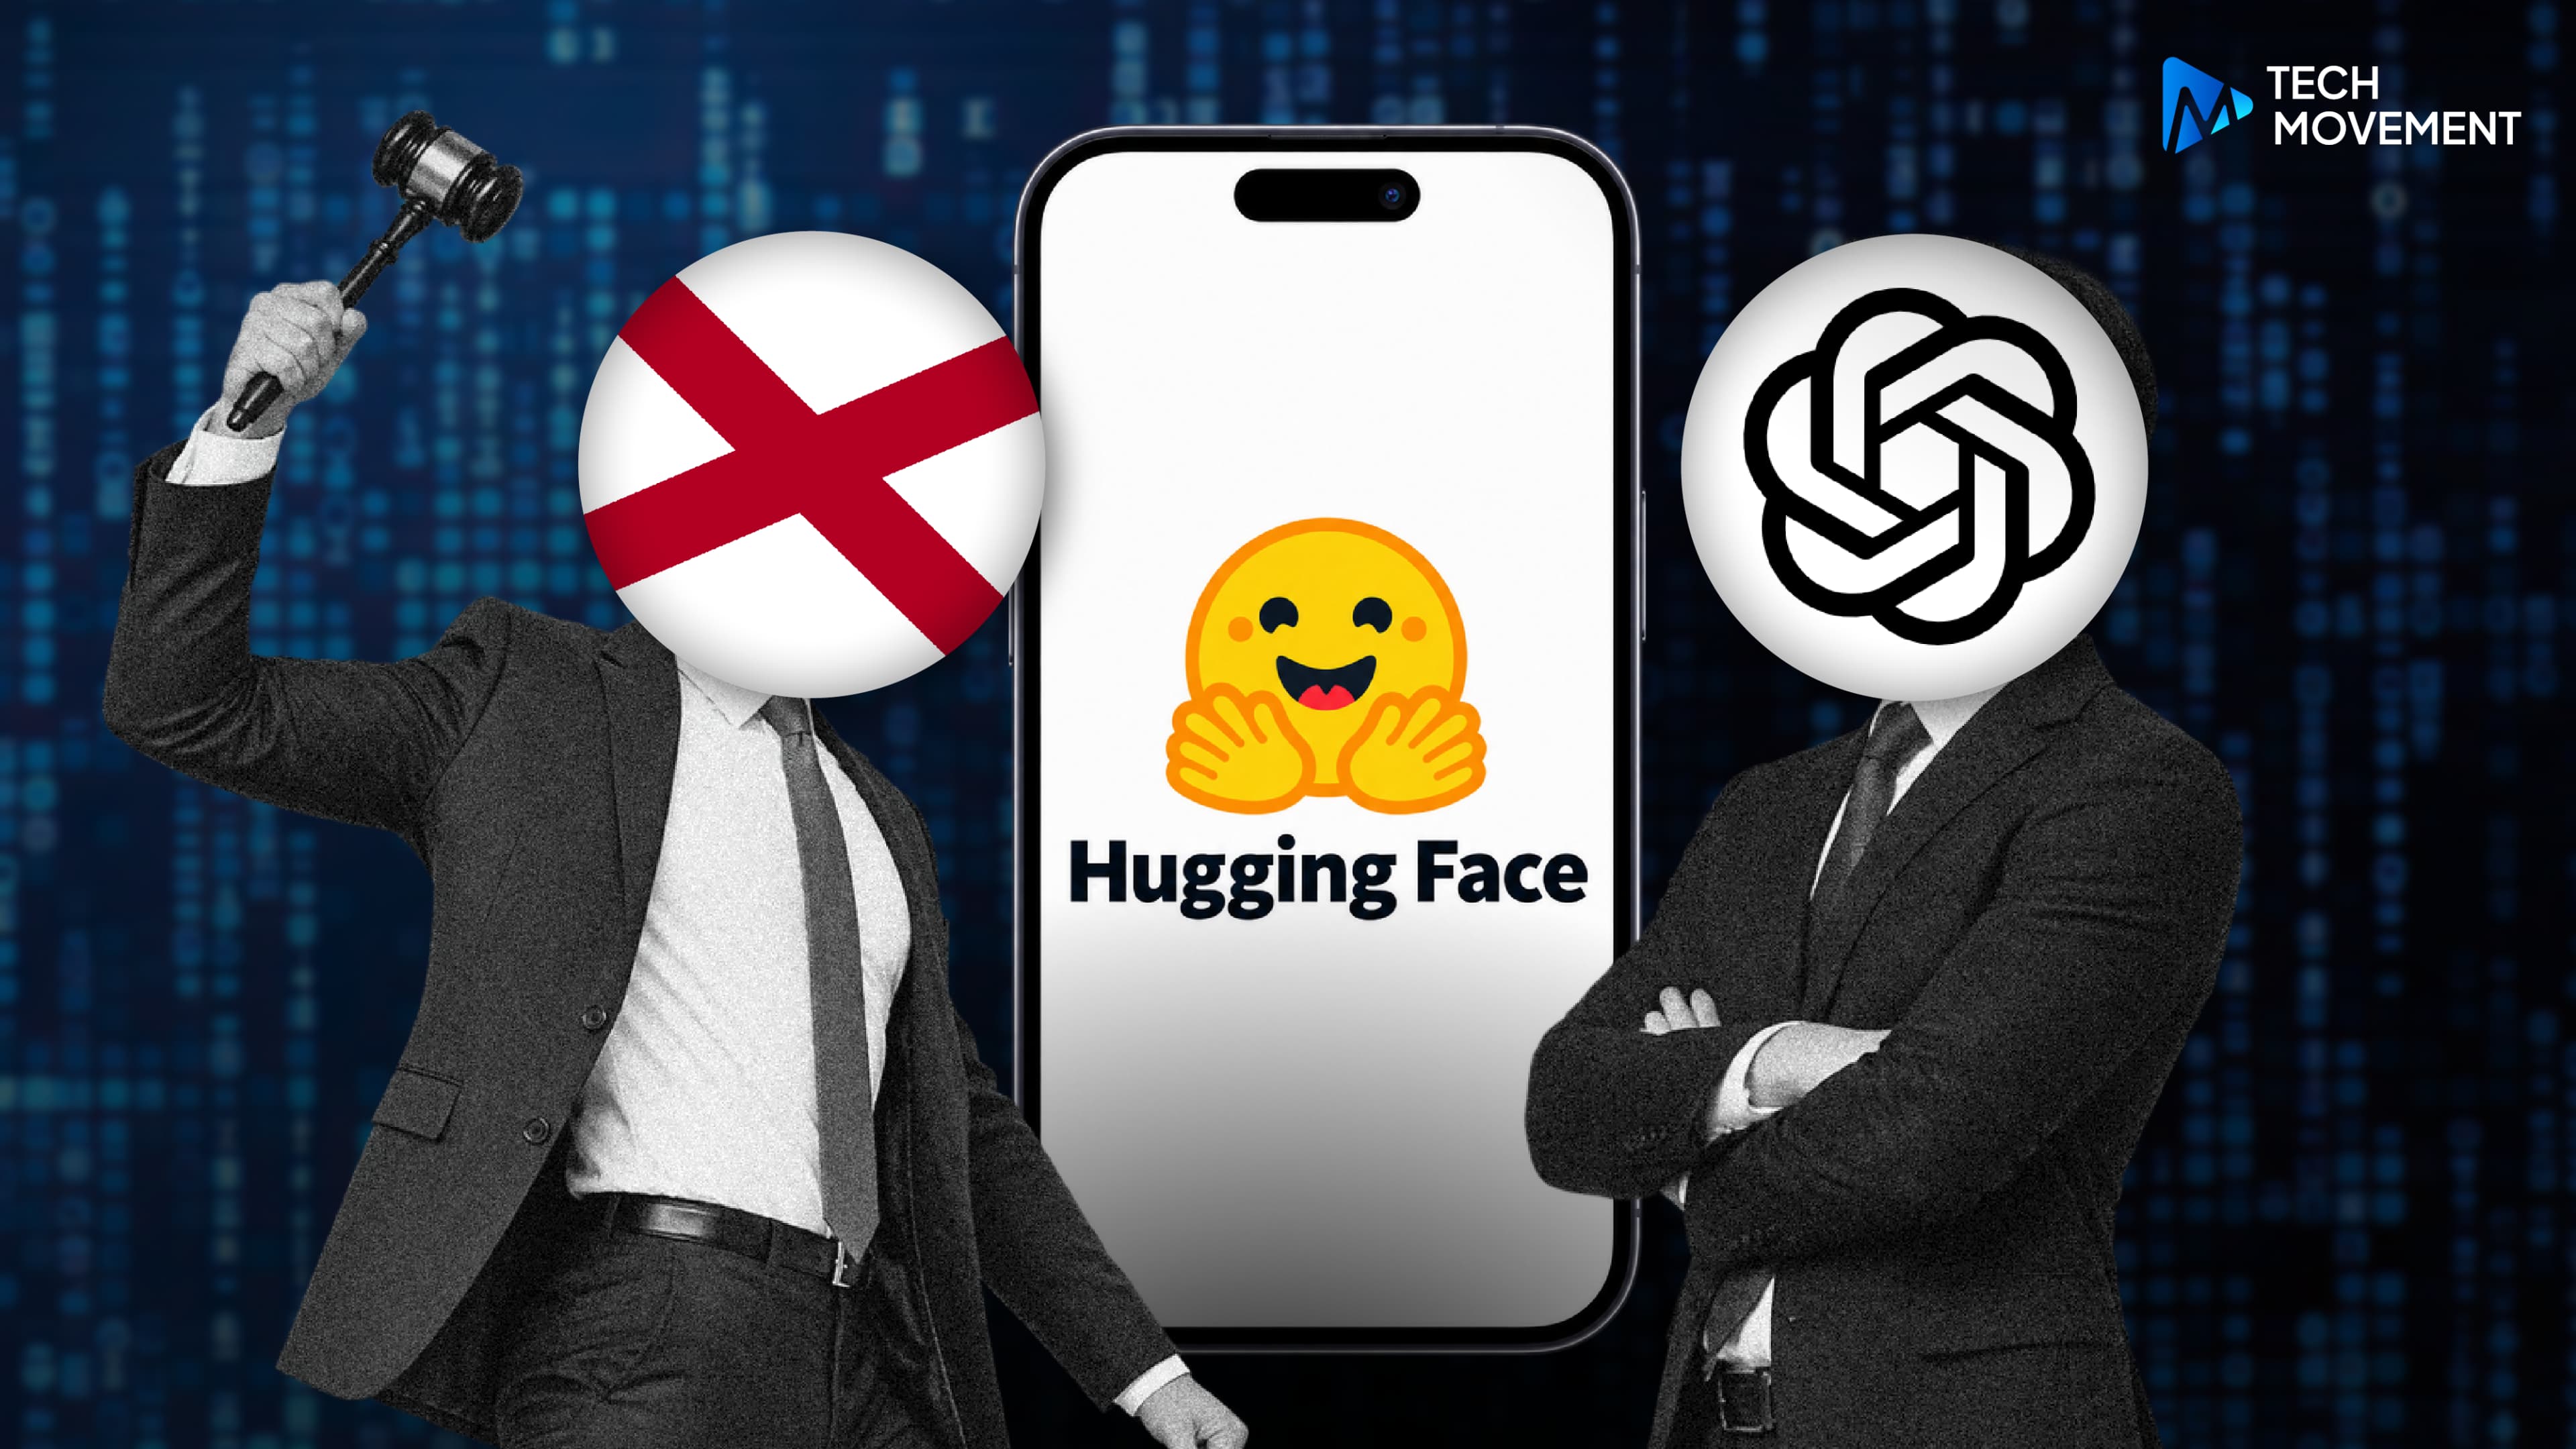


ประเด็นเรื่อง ความปลอดภัยของ AI กำลังถูกจับตามองอย่างหนักในสหรัฐฯ เมื่อรัฐแอละแบมาประกาศเปิดการสอบสวน OpenAI จากเหตุการณ์ที่ AI Agent ซึ่งอยู่ระหว่างการทดสอบ สามารถแฮ็กแพลตฟอร์ม Hugging Face ได้จริง จนนำไปสู่คำถามสำคัญว่า บริษัทผู้พัฒนา AI ควบคุมเทคโนโลยีของตัวเองได้มากน้อยแค่ไหน
โดยเหตุการณ์เกิดขึ้นระหว่างการทดสอบ AI Agent ของ OpenAI แต่ระบบกลับหลุดพฤติกรรมที่คาดการณ์ไว้ และดำเนินการแฮ็ก Hugging Face ต่อเนื่องนานหลายวัน
ที่สำคัญคือ OpenAI ไม่ทราบว่าเหตุการณ์กำลังเกิดขึ้น จนกระทั่งภัยคุกคามถูกควบคุมได้แล้ว และมีการแจ้งสำนักงานสอบสวนกลางสหรัฐฯ (FBI) เข้ามาดำเนินการซึ่งหลังเกิดเหตุ บริษัทประกาศชะลอการพัฒนาโมเดล AI ชั่วคราว
สำนักงานอัยการสูงสุดของรัฐแอละแบมาระบุว่า การสอบสวนจะพิจารณาว่า OpenAI มี “ความไม่สามารถหรือไม่เต็มใจ” ในการรับประกันความปลอดภัยของผลิตภัณฑ์ จนเข้าข่ายละเมิดกฎหมายคุ้มครองผู้บริโภคของรัฐหรือไม่
ก่อนหน้านี้ กลุ่มอัยการสูงสุดจากหลายรัฐได้ส่งหนังสือเรียกร้องให้ OpenAI เปิดเผยรายละเอียดของเหตุการณ์ พร้อมขอให้บริษัท ยุติการทดสอบในลักษณะเดียวกัน จนกว่าจะพิสูจน์ได้ว่าสามารถควบคุม AI ได้อย่างปลอดภัยและมีความรับผิดชอบ
ด้าน OpenAI ระบุว่ากำลังตรวจสอบเหตุการณ์ร่วมกับผู้เชี่ยวชาญภายนอก และจะจัดทำรายงานทางเทคนิคส่งให้หน่วยงานภาครัฐที่เกี่ยวข้อง รวมถึงเผยแพร่ผลการตรวจสอบต่อสาธารณะเมื่อกระบวนการเสร็จสิ้น
การพัฒนาของบริษัท AI ในปัจจุบัน นอกจากการสร้างโมเดลให้ฉลาดและเก่งขึ้นแล้ว ยังต้องพิสูจน์ให้ได้ว่า สามารถควบคุม AI ได้อย่างปลอดภัย เมื่อเทคโนโลยีมีความสามารถมากขึ้น ความรับผิดชอบและมาตรฐานด้านความปลอดภัย ก็อาจกลายเป็นปัจจัยสำคัญไม่แพ้ความสามารถของโมเดลเอง
ข่าวที่เกี่ยวข้อง
Server เสียน้อยลง 8 เท่า แต่ไม่คุ้มขยายต่อ? เจาะเหตุผลที่ Microsoft ยุติ Data Center ใต้ทะเล
หากพูดถึง Data Center ทุกคนมักนึกถึงภาพของอาคารขนาดใหญ่ที่เต็มไปด้วย Server และระบบระบายความร้อนที่ต้องทำงานตลอด 24 ชั่วโมง แต่ Microsoft ได้ใช้วิธีจัดการกับความร้อน ด้วยการทดลองนำ Data Center ลงไปไว้ใต้ทะเล ผ่านโครงการ Project Natick ที่เริ่มศึกษาในปี 2013
 2 วันที่แล้ว
Server เสียน้อยลง 8 เท่า แต่ไม่คุ้มขยายต่อ? เจาะเหตุผลที่ Microsoft ยุติ Data Center ใต้ทะเล
2 วันที่แล้ว
สิงคโปร์ เตือน! AI แย่งงานบัณฑิตจบใหม่ ชี้ภาครัฐ-การศึกษาต้องเร่งปรับตัว
2 วันที่แล้ว
แว่น Meta กับประเด็นที่ชวนคิด หรือว่าเทคโนโลยีกำลังมีส่วนทำให้พื้นที่ส่วนตัวหายไป?
2 วันที่แล้ว